Kostenloser Audit · Switzerland
Sieh dein Unternehmen mit den Augen eines Angreifers. Kostenlos, in 30 Minuten.
Buch einen kostenlosen Audit mit einem unserer CREST-zertifizierten Operatoren. Wir schauen an, wie dein Unternehmen Zürich läuft, sagen dir, wo ein Angreifer ansetzen würde, und geben dir eine verständliche Liste, was du zuerst beheben solltest. Ohne Verpflichtung, ohne Bericht, den du nicht lesen kannst.
30 Min · Unverbindlich · Unter NDA
So beginnt es
Drei Schritte, und du weisst, wo du stehst.
Der kostenlose Audit ist Schritt eins. Jeder Schritt endet mit etwas Konkretem in deinen Händen.
- 01
Kostenlosen Audit buchen
Ein Gespräch mit dem Operator, der die Arbeit macht. Du erzählst uns, worauf das Unternehmen läuft. Wir schauen uns Zürich von aussen an, wie ein Angreifer, und sagen dir, wo er anfangen würde. Ergebnis: du weisst, welche Tür ein Angreifer zuerst versuchen würde.
- 02
Findings, mit denen du etwas anfangen kannst
Zeigt das Gespräch eine echte Lücke, testen wir richtig. Jedes Finding kommt mit Beweis, einem Fix in Klartext und einer Einstufung, die dein Verwaltungsrat lesen kann. Es landet in RTP Robin, deinem Portal, zugewiesen an die Person, die es behebt. Ergebnis: für jede Lücke ein Fix mit einem Namen dran.
- 03
Beweisen, dass es geschlossen ist
Behebe es und löse den Re-Test direkt aus dem Ticket aus. Ein Operator bestätigt den Fix. Re-Tests laufen zwölf Monate, und wenn ein Kunde oder Regulator fragt, öffnest du Robin und zeigst es. Ergebnis: ein Nachweis, der nicht veraltet.
Schritt eins
Wähl einen Termin. Geh raus und weiss, was du zuerst behebst.
Ein Gespräch mit dem Operator, der die Arbeit macht. Keine Folien, kein Pitch. Du erzählst, wir schauen, du gehst mit einer Antwort raus.
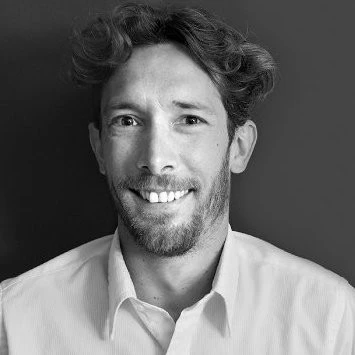
Dein Ansprechpartner
Thomas Kull
Key Account Manager, Red Team Partners Schweiz
Thomas Kull verantwortet den Vertrieb in der Schweiz. Hast du vor dem Termin eine Frage, geht sie direkt an ihn.
Schreib ihm direkt- Keine Angstmacherei. Wir sagen dir, was wir gefunden haben und was es bedeutet.
- Jedes Finding kommt mit einem Fix, in einer Sprache, die du lesen kannst.
- Der Operator, der die Arbeit macht, führt das Gespräch.
- Arbeit auf Enterprise-Niveau, schlank gebaut, nie zu Enterprise-Preisen.
Wer das Gespräch führt
Sicherheit auf Konzernniveau, in Reichweite.
Du hast das Unternehmen aufgebaut. Wir haben über 1'000 Tests bei Unternehmen wie deinem durchgeführt, und wir führen das Gespräch selbst.
Akkreditierung
Wie wir arbeiten
Angebot kostenloser Audit
Von Unternehmen wie deinem
Das Gespräch, in ihren eigenen Worten.
Wir halten die Arbeit vertraulich, deshalb nennen wir eine Rolle, eine Branche und eine Stadt. Jede dieser Personen hat dasselbe Gespräch gebucht, das du gerade anschaust.
Operationally, I would recommend Red Team. Their reporting was easy to interpret and the steps, the procedures and the whole process was very straightforward.
Malvinn MendozaQuality Assurance and Compliance Director · People Dynamics Inc
Wir liefern das Engagement unter unserem eigenen Namen und unsere Kunden sehen RTP nie. Der Wholesale-Preis liegt deutlich unter dem, was eine Zürcher Enterprise-Firma verlangt, also gehört die Marge uns und die Beziehung bleibt unsere. Sie sind nie am uns vorbei zum Kunden gegangen.
— Partner · Security-Beratung · Zürich
Der Verwaltungsrat wollte eine Zusicherung, die die FINMA zufriedenstellt, so geschrieben, dass auch nichttechnische Mitglieder folgen können. Sie erreichten unsere Kernbankdaten über einen einzigen Lieferanten-Login und gaben uns dann einen Bericht, den wir an der nächsten Verwaltungsratssitzung unverändert vorlegten. Jedes Finding wurde von einem Menschen verifiziert.
— Verwaltungsrat, Sicherheitsaufsicht · Privatbank · Zürich
Bevor du buchst
Was gefragt wird, bevor jemand bucht.
Ist der Audit wirklich kostenlos?
Ja. Ein Gespräch, keine Kosten, keine Verpflichtung. Wir schauen uns Zürich von aussen an und sagen dir, wo ein Angreifer anfangen würde. Was du dabei erfährst, gehört dir, ob du weitergehst oder nicht.
Womit gehe ich raus?
Mit der ersten Tür, die ein Angreifer versuchen würde, in Klartext, und einem priorisierten Blick auf das, was dahinter liegt. Genug, um zu handeln oder zu entscheiden, dass du es richtig testen lassen willst.
Ist das der vollständige Test?
Nein. Das Gespräch ist Schritt eins. Zeigt es eine echte Lücke, scopen wir einen Test, der zum Unternehmen passt, mit Findings, Fixes und Re-Tests in RTP Robin. Zeigt es keine, gehst du mit dem raus, was du gelernt hast.
Wer ist im Gespräch?
Der Operator, der deinen Test durchführen würde. Kein Verkäufer, keine Übergabe. Alles, was du uns erzählst, steht unter NDA.
1,3 Beim IT-Lieferanten Xplain gestohlen und 2023 im Darknet veröffentlicht. Das NCSC klassifizierte 65'000 Dokumente als Daten der Bundesverwaltung, rund 95 % aus dem Eidgenössischen Justiz- und Polizeidepartement. Das grösste behördliche Datenleck der Schweiz, erreicht über einen Dritten. NCSC-Schlussbericht via SecurityAffairs / The Record
Wisse, wo dein Unternehmen steht.
Buch den kostenlosen Audit.
Ein Gespräch mit dem Operator, der die Arbeit macht. Du gehst raus und weisst, wo ein Angreifer anfangen würde und was du dagegen tust. Unverbindlich, unter NDA.
Sprich mit Thomas Kull Key Account Manager, Red Team Partners Schweiz thomas@redteampartners.ch